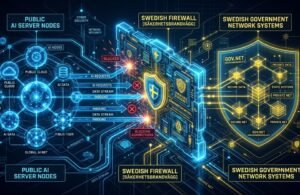
La restricción afecta al acceso desde los ordenadores de las oficinas gubernamentales. El caso pone el foco en los contratos, los permisos y el control de la información cuando se utilizan asistentes de IA.
Qué ha bloqueado Suecia y a quién afecta
Las oficinas del Gobierno de Suecia, conocidas como Regeringskansliet, han bloqueado el acceso a ChatGPT y Claude desde los ordenadores de su personal. Según informó la televisión pública SVT, la medida entró en vigor el lunes 26 de octubre de 2026.
El alcance importa: la información publicada describe una restricción en esta estructura gubernamental, que da apoyo al Gobierno y sus ministerios. No permite afirmar que exista una prohibición general para toda la administración pública sueca o para la ciudadanía.
Los empleados son dirigidos a Microsoft Copilot, una herramienta que, según SVT, ha sido aprobada tras una revisión y un refuerzo de su seguridad.
El problema de utilizar herramientas sin autorización
TechRadar sitúa la preocupación en el uso de servicios sin los acuerdos y controles adecuados. También señala que un grupo limitado de empleados conservará acceso a ChatGPT y Claude mediante una plataforma específica para asistentes de IA.
Ese matiz ayuda a entender la decisión: el canal por el que se utiliza un modelo puede ser tan importante como el modelo elegido. Una cuenta personal y un servicio contratado por una organización no deben tratarse como si ofrecieran las mismas condiciones.
Las informaciones consultadas no acreditan una filtración concreta de secretos de Estado causada por estas herramientas. Describen una medida de control ante riesgos para la seguridad de la información.
Qué es el Shadow IT y cómo aparece con la IA
El término Shadow IT describe el uso de aplicaciones o servicios fuera de los procedimientos de autorización y supervisión de una organización. Cuando ocurre con asistentes de inteligencia artificial, también se habla de Shadow AI.
Puede empezar con una tarea aparentemente sencilla: resumir un documento, corregir una propuesta o traducir un correo. El empleado encuentra una herramienta útil, copia el contenido y obtiene una respuesta en segundos.
El problema aparece si nadie ha comprobado que ese servicio sea adecuado para recibir esa información. Resolver una tarea con rapidez no responde a preguntas como quién puede acceder al contenido, cuánto tiempo se conserva o cómo se elimina.
Procesar, almacenar y entrenar son cosas distintas
Una confusión habitual consiste en asumir que todo lo enviado a un chatbot se incorpora automáticamente a su entrenamiento. Hay que distinguir tres operaciones: procesar una consulta para responder, conservar información sobre la interacción y utilizar datos para entrenar modelos.
Que un servicio realice una de ellas no demuestra que realice las demás. Tampoco puede deducirse que un documento vaya a aparecer en la conversación de otra persona simplemente porque alguien lo haya subido.
Para evaluar un uso profesional, es necesario revisar las condiciones del producto concreto. Descartar el entrenamiento como finalidad tampoco resuelve por sí solo las cuestiones de almacenamiento, acceso o supervisión.
Por qué Copilot recibe un tratamiento diferente
Microsoft documenta que sus modalidades de Copilot con protección de datos empresarial incluyen compromisos contractuales, aislamiento entre organizaciones y controles de acceso. También establece que los prompts, las respuestas y los datos consultados mediante Microsoft Graph no se utilizan para entrenar los modelos fundacionales.
Estas garantías deben entenderse dentro de su alcance. Un tenant, o entorno de una organización, permite separar identidades, permisos y recursos; no significa que todo el procesamiento ocurra en los ordenadores de la oficina.
Microsoft también distingue el tratamiento de las consultas enviadas a Bing para búsquedas web. Por eso, evaluar una herramienta exige revisar sus funciones y conexiones, además de su nombre comercial.
La documentación general del proveedor no permite conocer todos los detalles de la configuración adoptada por las oficinas suecas.
La seguridad también depende de los permisos
Un asistente conectado a documentos internos puede facilitar mucho el trabajo, pero necesita una configuración coherente con las responsabilidades de cada usuario.
Microsoft indica que Copilot muestra información organizativa a la que la persona ya tiene permiso de acceso. Esto hace especialmente importante revisar esos permisos: una herramienta de búsqueda más potente no corrige por sí sola una carpeta compartida con demasiadas personas.
También conviene diferenciar entre autorizar una aplicación y autorizar cualquier contenido dentro de ella. Una organización puede permitir un asistente para tareas generales y establecer restricciones adicionales para determinados documentos.
Qué enseña el caso sueco
- El alcance debe precisarse: el bloqueo comunicado afecta a los ordenadores del personal de Regeringskansliet.
- La modalidad de acceso importa: utilizar un servicio aprobado no equivale a abrir una cuenta por iniciativa propia.
- La privacidad tiene varias dimensiones: entrenamiento, conservación, acceso y conexiones externas requieren evaluaciones diferentes.
- Los permisos siguen siendo esenciales: incorporar IA no sustituye una buena gestión de la información.
- Las alternativas deben ser claras: el personal necesita saber qué herramienta puede utilizar y con qué datos.
Una decisión sobre el control de la información
El caso sueco muestra una dificultad práctica de la adopción de IA: las herramientas pueden incorporarse al trabajo diario antes de que la organización haya definido cómo utilizarlas.
Una política útil debe convertir esas dudas en instrucciones concretas. Qué aplicaciones están autorizadas, qué información pueden recibir y quién revisa sus condiciones son preguntas básicas para aprovechar la tecnología con responsabilidad.
Antes de enviar un documento a una IA, una organización debe saber bajo qué condiciones lo entrega y qué control conserva sobre él.
Fuentes
- SVT Nyheter — Bloqueo de servicios de IA en Regeringskansliet
- TechRadar — Restricciones a ChatGPT y Claude en las oficinas del Gobierno sueco
- Microsoft Learn — Protección de datos empresarial en Copilot
- Microsoft Learn — Privacidad y protecciones de Copilot Chat
Sombra Radio · Apoyo de lectores
Ayuda a mantener viva Sombra Radio
Tu aportación voluntaria nos ayuda a seguir publicando sobre IA. Puedes apoyarnos desde 1 € al mes.